La difesa europea oltre il tabù della spesa militare
Il dibattito pubblico sulla spesa per la difesa in Europa è rimasto ostaggio di schemi ideologici novecenteschi.
Ogni volta che si discute l’adeguamento dei fondi per la sicurezza continentale, si innescano polemiche politiche pronte a gridare al pericolo del militarismo e del “riarmo”. Eppure, la massiccia ondata di cyber-attacchi coordinati che ha colpito e paralizzato le catene di supermercati il 2 novembre in ben nove nazioni dell’Unione Europea, dimostra quanto questa visione sia anacronistica. Investire in sicurezza, oggi, non significa necessariamente acquistare carri armati o munizioni, ma erigere scudi digitali collettivi capaci di respingere attacchi di cyber-warfare asimmetrico in grado di paralizzare le funzioni vitali degli Stati membri.
Se queste offensive transfrontaliere all’infrastruttura commerciale civile vengono coordinate, l’impatto si riflette direttamente sulla sicurezza degli approvvigionamenti, minando la stabilità democratica e la pace sociale del mercato unico.
Dall’attacco francese al blackout logistico europeo
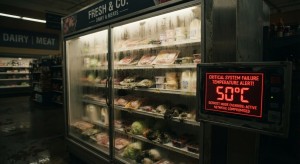
La manomissione coordinata della catena del freddo registrata ieri non è un fulmine a ciel sereno, ma il secondo, spietato capitolo di una dottrina di attacco ibrido globale che ha colpito l’Europa nel giro di poche settimane. Se l’azione di ottobre era parsa circoscritta al territorio francese, l’offensiva sferrata ieri ha preso di mira l’intera architettura logistica europea:
• Il blocco simultaneo in 9 nazioni: dal Belgio alla Svezia, passando per Lussemburgo, Irlanda, Paesi Bassi, Estonia, Finlandia e Italia, centinaia di banchi frigo industriali e centrali di stoccaggio sono stati forzati da remoto sulla modalità sbrinamento continuo:
• L’arma del sabotaggio hardware via web: grandi marchi come Delhaize, Carrefour, ICA e Coop si sono trovati costretti a gettare tonnellate di cibo. L’attacco ha sfruttato la persistente esposizione su internet di migliaia di controllori di rete industriali (Operational Technology, OT) non aggiornati o lasciati con configurazioni di fabbrica vulnerabili.
Questo scenario ricalca e amplifica storici precedenti globali, come l’attacco hacker alla Colonial Pipeline negli Stati Uniti nel 2021 — che interruppe il flusso di carburante sulla East Coast per il blocco dei software di gestione — o i cyber-attacchi russi che tra il 2015 e il 2016 spensero da remoto le centrali elettriche ucraine tramite il malware Industroyer. Cambiano i bersagli — ieri gli oleodotti e le turbine, oggi gli snodi della distribuzione alimentare — ma la logica bellica rimane la medesima: colpire le reti private per piegare la resilienza civile dello Stato.
La Nuova Linea Maginot dell’Unione Europea
Il cyber-crimine e la guerra ibrida hanno ridefinito la sovranità degli Stati. Concentrarsi unicamente sugli investimenti negli armamenti tradizionali, trascurando le infrastrutture critiche del tessuto civile e commerciale, equivale a edificare una costosissima e inutile Linea Maginot: una barriera fisica imponente, ma facilmente aggirabile da una stringa di codice lanciata da un computer a migliaia di chilometri di distanza.
Un attacco hacker sistemico, transnazionale e prolungato ha il potenziale di generare effetti di destabilizzazione geopolitica su scala europea:
• Armamento della catena alimentare – La distruzione coordinata e immediata delle riserve deperibili attacca direttamente la sussistenza quotidiana, inducendo panico collettivo e scarsità artificiale senza l’impiego di forze militari sul campo;
• Paralisi dei corridoi di trasporto e di scambio – La potenziale estensione di queste offensive ai sistemi di segnalamento ferroviario integrato o della logistica aeroportuale può bloccare i flussi di merci nei principali hub comunitari, interrompendo gli scambi nel mercato unico;
• Collasso delle strumentazioni difensive elementari – Centrali elettriche, reti idriche e database sanitari nazionali sono integrati nelle medesime architetture connesse e vulnerabili dell’Internet delle Cose (IoT).
Una strategia di difesa europea comune e resiliente
È necessario che le classi dirigenti europee superino la retorica pretestuosa della contrapposizione pacifismo-militarismo. Finanziare la sicurezza nel XXI secolo significa adempiere ai severi requisiti di resilienza tecnologica imposti dalla nuova Direttiva NIS2 e rafforzare la cooperazione strategica transfrontaliera tra le agenzie di cybersecurity dei paesi membri.
I fondi stanziati per la cybersecurity non finanziano strumenti di offesa o di proiezione geopolitica aggressiva. Si tratta di pura architettura difensiva. Un continente che rifiuta di investire nell’aggiornamento tecnologico e nella protezione delle proprie reti industriali alimentari e logistiche per inseguire la polemica di partito non sta promuovendo la pace: sta semplicemente esponendo il proprio perimetro civile a un blackout controllato dall’esterno. Solo uscendo dall’equivoco ideologico del “riarmo” l’Europa potrà comprendere che proteggere un termostato industriale è prioritario quanto pattugliare un confine geografico.
Paolo Carotenuto
03 novembre 2026
You must be logged in to post a comment Login